
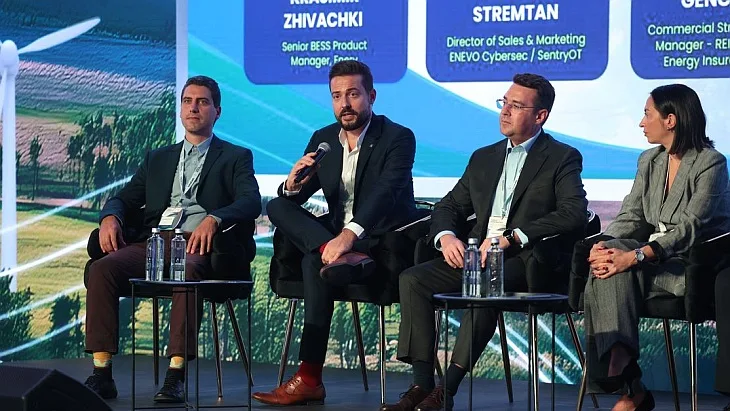
Securitatea cibernetică în sectorul energetic nu trebuie privită doar ca un exercițiu de conformitate reglementară, ci ca un proces integrat de protejare a infrastructurii. Mircea Stremțan, Director de Vânzări și Marketing la ENEVO Cybersec / SentryOT, a explicat acest concept în cadrul conferinței de lansare a Codului de Bune Practici în Energie Regenerabilă, ediția 2026. Evenimentul a fost organizat de RWEA și RPIA, subliniind importanța pregătirii tehnice în fața amenințărilor digitale.
Pentru un operator energetic, identificarea unei activități suspecte reprezintă doar începutul gestionării unei crize. Mircea Stremțan susține că este esențial ca după detectare să se determine modul în care incidentul s-a propagat între sistemele IT și cele de tip OT. Obiectivul principal este înțelegerea impactului asupra configurațiilor, comenzilor sau echipamentelor, pentru a preveni transformarea unui eveniment cibernetic într-o întrerupere fizică a procesului de producție sau distribuție.
Eficiența răspunsului depinde de coordonarea dintre specialiștii în securitate cibernetică, echipele de rețelistică și inginerii OT. În timp ce primii trebuie să păstreze probele și să înțeleagă compromiterea, echipele de rețelistică au rolul de a izola segmentele afectate pentru a bloca mișcarea laterală a atacului. Inginerii OT trebuie să evalueze dacă funcțiile critice pentru siguranță au fost compromise, asigurând astfel o imagine operațională comună în timpul gestionării incidentului.
Procesul de intervenție trebuie să urmeze o succesiune practică: detectarea, evaluarea impactului, reunirea echipelor, izolarea elementelor și, în final, restaurarea funcțiilor critice. Mircea Stremțan menționează că platforma SentryOT a fost dezvoltată pentru a transpune cerințele NIS2 în acțiuni concrete, precum vizibilitatea asupra mediului OT și raportările impuse de reglementări. Soluțiile de securitate trebuie adaptate infrastructurii specifice a fiecărui operator, nu aplicate uniform.
Reziliența cibernetică a infrastructurilor critice este testată în momentele de criză, prin capacitatea de a limita propagarea atacului și de a restabili procesul fizic în siguranță. Conformitatea cu normele stabilite oferă cadrul necesar, însă pregătirea operațională este cea care demonstrează eficiența acestor reguli atunci când apare un incident real. Monitorizarea continuă și vizibilitatea asupra activelor sunt elemente cheie pentru a scurta distanța dintre semnalul de alertă și luarea unei decizii informate.
Sectorul energetic din România se confruntă cu o presiune crescută de reglementare, în special prin implementarea directivei NIS2, care impune standarde stricte de securitate pentru entitățile critice. Această evoluție legislativă obligă operatorii să investească nu doar în tehnologii de protecție, ci și în procese de management al incidentelor și în formarea personalului specializat, pentru a asigura continuitatea serviciilor de utilități publice.